

Tas, ka WhatsApp ir visvairāk lejupielādētā un izmantotā tūlītējās ziņojumapmaiņas lietotne pasaulē, ko atbalsta vairāk nekā 600 miljoni aktīvo lietotāju, nenozīmē, ka tā ir drošākā no visām, jo, kā mēs visi zinām, drošības un datu šifrēšanas ziņā tā diemžēl atstāj daudz ko vēlēties.
Vēl viens WhatsApp drošības trūkuma piemērs ir Indijas drošības studentu atklājums, ka vienkārši nosūtīt ziņojumu ar aptuveni 2000 speciālajām rakstzīmēm, kas sver tikai 2 KB, ir pietiekami, lai sabojātu lietojumprogrammu, piespiestu to aizvērties un novērstu atkopšanu, līdz tiek izdzēsti skartās tērzēšanas vai sarunas dati.
Šādi WhatsApp sabojājas
Konkrētāk, kā redzams iepriekš redzamajā video, divi Indijas drošības studenti Indardžits Bhujans un Sauravs Kars atklāja šo WhatsApp drošības trūkumu vai vājumu. Viņiem izdevās izraisīt WhatsApp lietotnes avāriju, vienkārši nosūtot vienu ziņojumu, kas saturēja tādas rakstzīmes kā ķīniešu burti vai dažādi simboli. Lietotne nereaģēja, līdz pēc ziņojuma saņemšanas, kura lielums bija tikai 2 KB , tika izdzēsti skartie tērzēšanas dati .
Šī ievainojamība mums šķiet īpaši nopietna, jo, ja kaut kas līdzīgs būtu panākts iepriekš, tam būtu nepieciešams aptuveni 7 MB liels superīsziņas formāts.
Pašlaik mēs gaidām oficiālu WhatsApp paziņojumu, kurā tiks paskaidrots, kā viņi plāno novērst šo WhatsApp drošības trūkumu, ko ikviens var izmantot , vienkārši nosūtot īsziņu ar īpašiem simboliem, kuras svars ir 2 KB vai vairāk.
Kā jau minēju, kamēr gaidām iepriekšminēto oficiālo paziņojumu vai atjauninājumu, kas novērsīs šo nopietno drošības trūkumu, vienīgais veids, kā sevi glābt, ja esat saņēmis kādu no šiem satraucošajiem WhatsApp ziņojumiem, ir, kā jau teicu, izdzēst visu tērzēšanas vai sarunas pavedienu ar personu, kas jums nosūtīja sprādzienbīstamo ziņojumu.
Kļūda jau ir novērsta
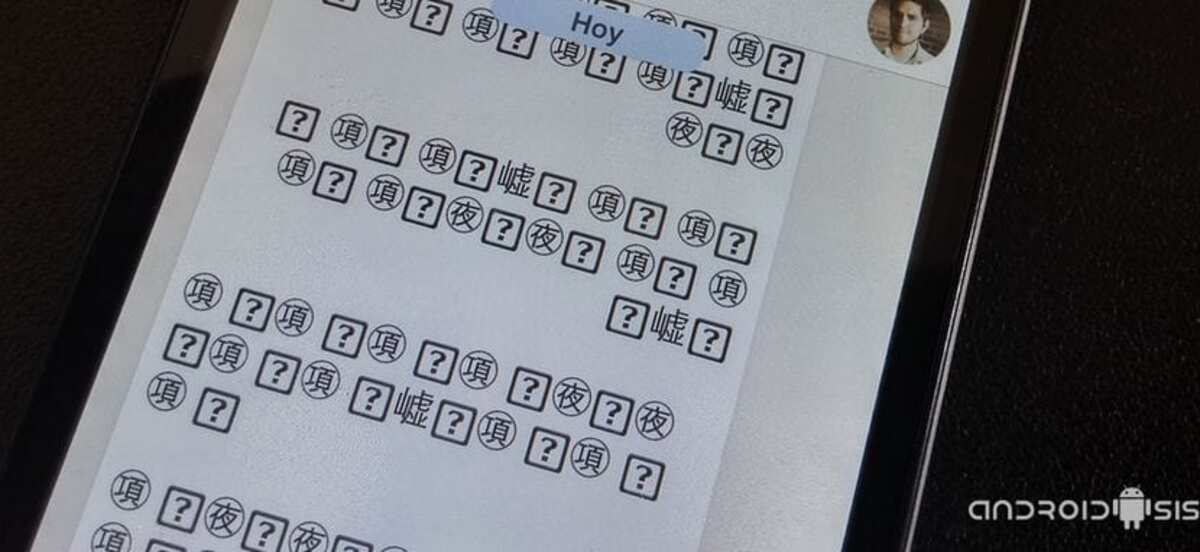
WhatsApp ievainojamības vienmēr ir pastāvējušas , un šī ir viena no tām, lai gan lietotnes inženieri to tagad ir novērsuši. Tas aizņēma dažas dienas, ņemot vērā, ka šis fails, kura lielums bija knapi 2 kilobaiti, laika gaitā daudziem bija noderīgs, savukārt citi to neuzskatīja ne par noderīgu, ne par lietderīgu.
Šāda veida kļūdas ir novērotas laika gaitā ; lai gan daudzas no tām ir novērstas, citas ir parādījušās atkārtoti. Drošība ir svarīga un vērtīga, īpaši lietotājiem, kuri eksperimentē ar daudzām lietām, tostarp tipiskiem uzdevumiem, piemēram, failu sūtīšanu un saņemšanu.
Šāda veida kļūdu atrašana nav viegla, taču laika gaitā ir atklātas dažas augsta līmeņa kļūdas, kas kopš tā laika ir novērstas, jo tās tika uzskatītas par kritiskām. WhatsApp uzlaušana teorētiski nav vienkārša , taču lietotnes drošība ir pārāka par šādas situācijas rašanās iespējamību, vismaz ne pašlaik, un tas ir tas, uz ko mēs tiecamies.
Bloķējiet personu, izmantojot bināro kodu
Lai gan tas vairs nedarbosies kā iepriekš, jūs joprojām varēsiet bloķēt konkrētu kontu uz ierobežotu laiku. Tas nav vienkārši; jums ir jāveic dažas darbības, un ir saprotams, ka kļūda, iespējams, ir novērsta, jo tā notiek laika gaitā.
Tas ļaus jums izraisīt lietojumprogrammas darbības traucējumus; tas ir uzlaušanas paņēmiens, kas tika izmantots operētājsistēmā Windows. Jau bija pat izveidotas lietotnes ar šāda veida funkcionalitāti, lai bloķētu Messenger (Microsoft), kas tagad vairs netiek atbalstīts. Ja tas ar jums notiek, ieteicams bloķēt attiecīgo kontaktpersonu pēc saprātīga laika perioda.
Šie tā sauktie "bumbas" ziņojumi tiek veidoti, izmantojot ASCII rakstzīmes, kas galu galā liek lietotnei bloķēt sarunu. Bloķēšana neturpinās ilgi, bet var ilgt no 1 līdz 2 minūtēm atkarībā no zināmā skripta lieluma.
Spilgts piemērs tam ir dažādu numuru pievienošana visā ziņojumā, padarot to gandrīz bezgalīgu un nosūtāmu jebkuram kontaktam jūsu adrešu grāmatā. Ja vēlaties izveidot "ziņojumu bumbu", tiešsaistē varat atrast vairākus piemērus. Dažas ziņojumapmaiņas lietotnes joprojām darbojas un izveido to ļoti ātri ; Rakko ir viens piemērs. Ar Rakko varat darīt šādas lietas: pievienot numurus un nosūtīt tos kā ziņojumus — vienkārši nokopējiet un ielīmējiet tos tērzēšanā.
Bumbas ziņojumi, bīstami
Laika gaitā par tiem, kas ir sūtījuši šāda veida ziņojumus, ir ziņots , un dažiem pat ir bloķēti konti uz noteiktu laiku. Par tiem ir ziņojuši cilvēki, kas tos ir saņēmuši, savukārt citi nav ziņojuši, jo ir viņiem tuvi cilvēki.
No otras puses, ja saņemat e-pastu, ieteicams pajautāt personai, kāpēc viņš to izdarīja, tādējādi neļaujot viņam to nosūtīt jums vēlreiz. Tā pati par sevi nav bloķēšana, bet ir kaitinoši, ja viņi iesprūst . Vislabāk ir pajautāt, vai redzat to no kontakta, un, ja uzskatāt, ka tas nav noderīgi, bloķējiet viņu.
Neizmantojiet to savā labā
To var izdarīt pats, taču ieteicams to neizmantot, jo viņi to redzēs kā plūdus konkrētai personai. Numurs vienmēr varēs izgūt jaunākos ziņojumus, ja tas jums ziņos, pētot lietu un mēģinot ar jums vienoties, dažreiz tas parasti nenotiek.
Tā sauktajam ASCII parasti ir cita funkcija nekā izmantotajai, piemēram, lai citu funkciju starpā ievietotu dažādas lietas, mainītu dažus burtus. Tie ir m