
Pieņemt pieprasījumus, kas mums katru dienu nāk ar komentāriem no kopiena Androidsis dažādos sociālajos tīklos un pat ar privātu ziņojumu starpniecību šodien es jums atvedu nelielu video pamācību, kurā es iemācīšu jums, kā Pārbaudiet sava Wi-Fi drošību lai noskaidrotu, kuras ierīces ir tam pievienotas un vai tās ir drošas ierīces vai arī tām ir kāds savienojums drošības pārkāpums vai kādas atvērtas aizmugurējās durvis, ko viņi var izmantot, lai nozagtu mūsu vērtīgos datus.
To visu, kā es parādu šajā ierakstā pievienotajā videoklipā, var panākt no jūsu Android ierīces, vienkārši instalējot un palaižot lietojumprogrammu, kuru varat lejupielādēt tieši no Google Play veikala, lai gan tā vēl nav izlaista versija. Tālāk es paskaidrošu visu informāciju par Wi-Fi un tam pievienoto ierīču drošības pārbaudi.
Kāpēc ir svarīgi uzraudzīt, kas piekļūst jūsu WiFi tīklam?
Iebrucēji jūsu tīklā nav tikai tehnisks traucēklis; tas ir nopietns drošības risks . Kad trešā persona piekļūst jūsu Wi-Fi tīklam bez atļaujas, rodas vairākas negatīvas sekas. Pirmkārt, jūs pamanīsiet ātruma samazināšanos , jo tiek koplietota joslas platums, kas noved pie straumēšanas pārtraukumiem, videozvanu latentuma un lēnāka ielādes laika. Tomēr patiesās briesmas slēpjas jūsu datu privātumā . Uzbrucējs, kas izveidojis savienojumu ar jūsu tīklu, varētu pārtvert paroles, bankas informāciju vai piekļūt koplietotiem failiem, ja jums nav spēcīgas šifrēšanas.
Turklāt pastāv juridisks risks. Ja kibernoziedznieks izmanto jūsu savienojumu, lai veiktu nelikumīgas darbības , piemēram, pikšķerēšanas uzbrukumus, aizliegta satura lejupielādi vai masveida surogātpasta sūtīšanu, ar šīm darbībām saistītā IP adrese piederēs jums, kas var radīt juridiskas problēmas un paziņojumus policijai, pat ja vēlāk tiek pierādīts, ka jūs neesat tas, kurš veica šo darbību.
Kā pārbaudīt Wi-Fi drošību un redzēt, kuras ierīces ir pievienotas
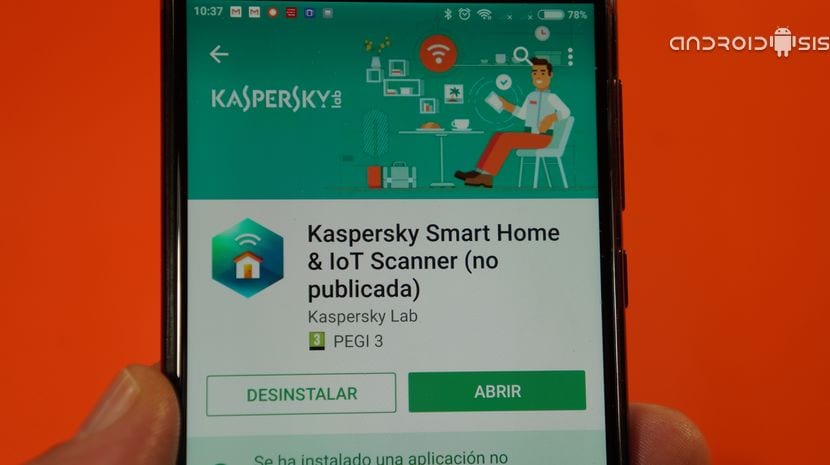
Lietotne, ko mēs izmantosim, no drošības uzņēmuma Kaspersky , ir pilnībā automatizēts un bezmaksas rīks bez reklāmām. Vienkārši atlasiet pārbaudāmo Wi-Fi tīklu , un tā jums pateiks, vai tīkls ir drošs, analizējot maršrutētāju vai piekļuves punktu, lai atklātu iespējamās ievainojamības , un parādot visas pievienotās ierīces.
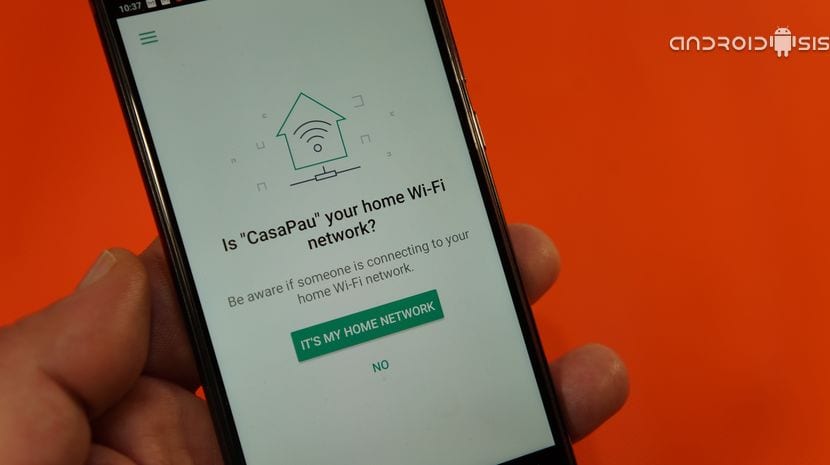
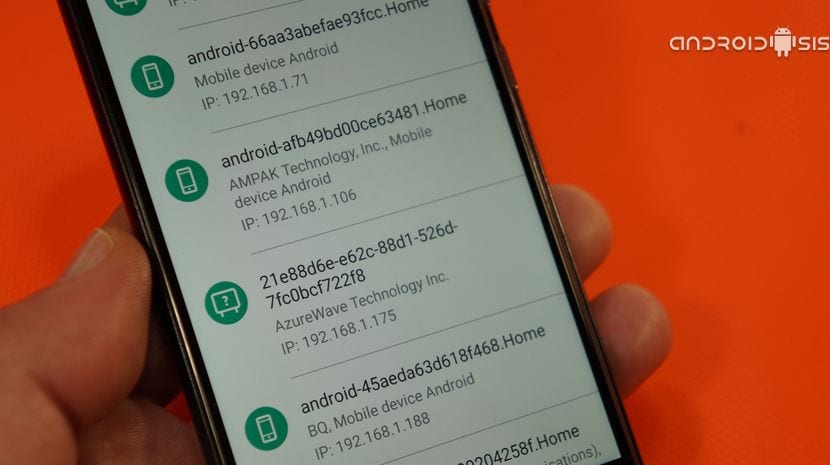
Piekļuves punkta pārbaude ir tik vienkārša . Video piemērā mājas maršrutētājam bija trīs ievainojamības, kas saistītas ar atvērtiem portiem , kurus varēja ļaunprātīgi izmantot. Lietojumprogramma sniedz konkrētus datus par ierīcēm , tostarp IP adresi, MAC adresi, operētājsistēmu un ierīces zīmolu, tādējādi atvieglojot iebrucēju identificēšanu.
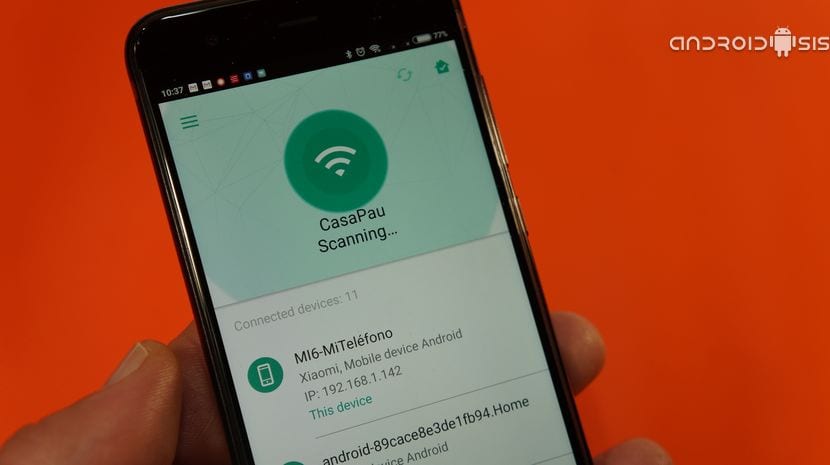
Ja konstatējat iebrucēju, labākais rīcības plāns ir piekļūt maršrutētāja iekšējiem iestatījumiem, lai bloķētu šo ierīci un vienlaikus mainītu paroli uz spēcīgāku. Pārbaude ir rūpīga: lietojumprogramma skenē jebkuru pievienoto ierīci , sākot no viedtālruņiem līdz viedajām spuldzēm, televizoriem un lietu interneta ierīcēm, ziņojot par visām ievainojamībām.
Turklāt tajā ir paziņojumu sistēma , kas nekavējoties brīdina, kad tiek izveidots savienojums ar jaunu ierīci. Tas viss ir iespējams, nepiešķirot ierīcei saknes tiesības vai neizmantojot sarežģītas programmas.
Alternatīvas metodes iebrucēju atklāšanai WiFi tīklā
Ja vēlaties iedziļināties vai izmantot citas ierīces, ir vairāki veidi, kā uzzināt, kas izmanto jūsu savienojumu:
1. Tieša piekļuve maršrutētāja vadības panelim
Tas ir visuzticamākais veids. Jums jāievada pārlūkprogrammā šāda informācija: vārtejas IP adrese (parasti 192.168.1.1, 192.168.0.1 o 10.0.0.1Pēc lietotājvārda un paroles ievadīšanas (kas parasti atrodas uz ierīcei piestiprinātas uzlīmes) meklējiet sadaļu "DHCP klienti" o "Pievienotās ierīces"Šeit redzēsiet pilnu aktīvo MAC un IP adrešu sarakstu.
2. Datora rīki (Windows, Mac un Linux)
- Uzlabots IP skeneris: Ļoti efektīvs lokālā tīkla (LAN) analīzei un pat ļauj attālināti vadīt dažas iekārtas.
- Bezvadu tīkla vērotājs: No NirSoft tas automātiski skenē tīkla adapteri un parāda ierīces ražotāju.
- SoftPerfect WiFi aizsargs: Tas ļauj atzīmēt ierīces kā “zināmas” un saņemt e-pasta brīdinājumus, kad parādās nezināma ierīce.
- Dusmīgs IP skeneris: Ļoti ātra atvērtā pirmkoda programmatūra, kas ir ideāli piemērota rezultātu eksportēšanai CSV vai JSON formātos.
- Kas izmanto manu Wi-Fi? Tas piedāvā lietotājam draudzīgu saskarni un skaņas brīdinājumus par jauniem savienojumiem.
3. Papildu mobilās lietotnes (iOS un Android)
- Pirksts: Viens no populārākajiem. Tas veic ātru skenēšanu un piedāvā drošības brīdinājumus.
- WiFi analizators: Lieliski piemērots signāla optimizēšanai un iebrucēju atklāšanai (īpaši operētājsistēmās Android).
- WiFi lietotājs: Analizē Bluetooth un WiFi ierīces, tostarp integrētus ātruma testus.
- NetSpot un Scany: Profesionāli rīki operētājsistēmai iOS, kas izveido siltuma kartes un detalizētu portu analīzi.
Soli pa solim sniegta instrukcija par WiFi tīkla drošību
Kad problēma ir atklāta, ir svarīgi veikt preventīvus pasākumus, lai tā vairs neatkārtotos:
- Mainīt paroli: Izvairieties no noklusējuma parolēm. Izmantojiet vismaz šādu paroļu kombināciju: 12 rakstzīmes ar lielajiem burtiem, mazajiem burtiem, cipariem un simboliem.
- Atjauniniet šifrēšanu: Noteikti izmantojiet WPA3 vai, ja tas neizdodas, WPA2WEP standarts ir novecojis un ārkārtīgi neaizsargāts.
- Atspējot WPS: WiFi aizsargāta iestatīšana ir ērta, taču tā ir a drošības pārkāpums kas atvieglo nesankcionētu piekļuvi.
- Ieviest MAC filtrēšanu: Izveidojiet "balto sarakstu". Savienojumu varēs izveidot tikai tās ierīces, kuru MAC adreses esat reģistrējis, bloķējot visas pārējās, pat ja tām ir parole.
- Slēpt SSID: Atspējojiet sava tīkla nosaukuma apraidi. Veicot Wi-Fi neredzams kaimiņiemievērojami samazina nejaušu uzbrukumu iespējamību.
- Atjaunināt programmaparatūru: Atjauniniet maršrutētāja programmatūru, lai novērstu ražotāja ziņotās kritiskās ievainojamības.
Lejupielādējiet Kaspersky Smart Home & IoT Scanner bez maksas (nepublicēts)

Tīkla kontrole ne tikai optimizē pārlūkošanas ātrumu, bet arī aizsargā jūsu un jūsu ģimenes digitālās dzīves integritāti. Regulāra skenēšanas rīku izmantošana un uzlabotu maršrutētāja konfigurāciju piemērošana ir labākā aizsardzība pret iebrucējiem un ievainojamībām lietu interneta ekosistēmā.
